


Thiết bị tường lửa FortiGate FG-120G
Hàng chính hãng
FortiGate FG-120G là firewall NGFW 1RU của Fortinet, có 16 GE RJ45 data ports, 8 GE SFP và 4 10GE SFP+ FortiLink; datasheet công bố firewall throughput 39/39/28Gbps, IPS 5,3Gbps, NGFW 3,1Gbps, Threat Protection 2,8Gbps và IPsec VPN 35Gbps.
Thiết bị tường lửa FortiGate FG-120G: tường lửa NGFW cho hạ tầng kết nối hiện đại
Thiết bị tường lửa FortiGate FG-120G là thiết bị firewall dạng 1RU được Fortinet công bố với nhiều GE RJ45, GE SFP và 10GE SFP+ để phục vụ hạ tầng mạng doanh nghiệp. Thiết bị hỗ trợ kiến trúc FortiOS, bảo mật, VPN và SD-WAN trong một appliance. Bài viết trình bày thông số theo datasheet Fortinet cho exact model FG-120G; các dịch vụ subscription hoặc phụ kiện cần được xác nhận độc lập theo SKU mua thực tế.
Tổng quan FortiGate 120G
FortiGate FG-120G là appliance tường lửa thế hệ mới của Fortinet dành cho hạ tầng cần kết hợp bảo mật biên mạng, kết nối WAN và quản trị thống nhất. Thiết bị thuộc FortiGate 120G Series, sử dụng FortiOS và nền tảng xử lý SP5 được hãng công bố. Mô hình phù hợp cần được xác định bằng lưu lượng thực tế, kiểu ứng dụng, số site, mức kiểm tra mã hóa và chính sách bảo mật thay vì chỉ nhìn vào tốc độ port. Với hệ thống đang mở rộng, một firewall có giao tiếp đồng, quang và 10GbE giúp đội ngũ thiết kế linh hoạt hơn khi phân chia vùng mạng.
Về VPN, datasheet Fortinet công bố IPsec VPN throughput 35Gbps, 2.000 gateway-to-gateway IPsec tunnels và 16.000 client-to-gateway IPsec tunnels. SSL-VPN throughput là 1,5Gbps, với 500 concurrent SSL-VPN users được khuyến nghị ở tunnel mode. Số liệu có ý nghĩa tham khảo cho thiết kế kết nối giữa site và truy cập từ xa. Trong thực tế, xác thực, mã hóa, chính sách phân quyền, kiểm tra an ninh và loại ứng dụng đều cần được thử nghiệm theo tải của tổ chức trước khi đưa vào vận hành.
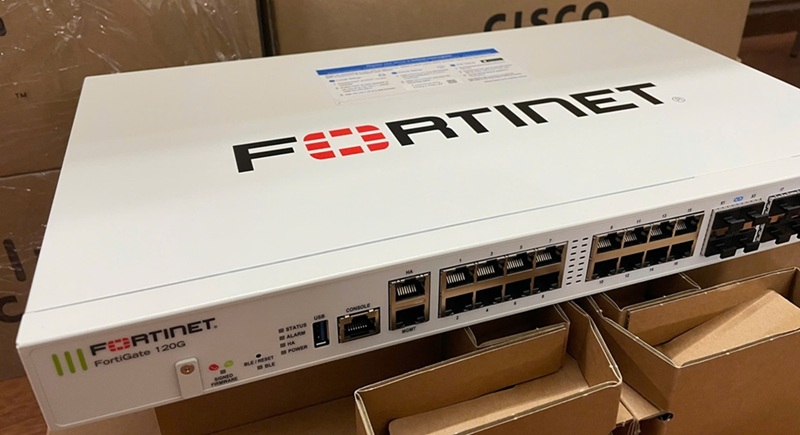
Điểm nổi bật cho hạ tầng doanh nghiệp
Fortinet công bố FortiGate 120G có firewall throughput 39/39/28Gbps với UDP packet 1518/512/64 byte và 42Mpps. Những số liệu này khác với chỉ số khi thực hiện kiểm tra an ninh sâu. Datasheet cũng nêu IPS 5,3Gbps, NGFW 3,1Gbps, Threat Protection 2,8Gbps và SSL inspection 3Gbps. Việc tách từng chỉ số giúp đơn vị triển khai dự trù đúng năng lực khi bật application control, IPS, phân tích HTTPS hoặc logging; không dùng firewall throughput để thay thế cho các phép đo khác.
Fortinet mô tả 120G Series là Next-Generation Firewall, kết hợp FortiOS và Fortinet Security Fabric. Các dịch vụ FortiGuard AI-Powered Security Services được mô tả trong use case NGFW của datasheet như lớp hỗ trợ bảo vệ web, nội dung và thiết bị. Quyền sử dụng dịch vụ cụ thể phụ thuộc license/SKU được mua kèm; SKU FG-120G ở dòng này được thể hiện là phần cứng, do đó nội dung không mặc định gán kèm subscription hoặc thời hạn dịch vụ. Khi lập báo giá, hãy tách rõ appliance, security services và support nếu có.
Hiệu năng firewall và bảo mật
Phần cứng FG-120G có 18 cổng GE RJ45 gồm 1 MGMT, 1 HA và 16 switch ports; 8 khe GE SFP và 4 khe 10GE SFP+ FortiLink. Khi chuẩn hóa filter, chỉ 28 interface dữ liệu được tính: 16 GE RJ45, 8 GE SFP và 4 10GE SFP+; cổng MGMT và HA không tính như data interface. Thiết bị không có cổng WAN cố định trong topology này, vì vai trò uplink được quy hoạch theo interface và chính sách triển khai. Datasheet còn ghi một RJ45 console port, USB, dual AC power supplies và form factor 1RU.
Secure SD-WAN là use case Fortinet trình bày cho series này: một OS và khung quản lý/bảo mật thống nhất hỗ trợ vận hành WAN, hybrid working và cloud-first WAN. Khi triển khai nhiều đường truyền, đội ngũ IT nên xác định SLA ứng dụng, đường primary/backup, routing, NAT và phương án kiểm thử failover. SD-WAN không thay thế chính sách firewall; hai phần cần được kiểm soát đồng thời để đảm bảo ứng dụng hoạt động ổn định nhưng vẫn đáp ứng yêu cầu bảo mật.
Hệ thống cổng mạng tốc độ cao
Về VPN, datasheet Fortinet công bố IPsec VPN throughput 35Gbps, 2.000 gateway-to-gateway IPsec tunnels và 16.000 client-to-gateway IPsec tunnels. SSL-VPN throughput là 1,5Gbps, với 500 concurrent SSL-VPN users được khuyến nghị ở tunnel mode. Số liệu có ý nghĩa tham khảo cho thiết kế kết nối giữa site và truy cập từ xa. Trong thực tế, xác thực, mã hóa, chính sách phân quyền, kiểm tra an ninh và loại ứng dụng đều cần được thử nghiệm theo tải của tổ chức trước khi đưa vào vận hành.
FortiGate có thể tích hợp FortiSwitch và FortiAP trong Security Fabric. Các khe FortiLink hỗ trợ mô hình mở rộng access layer theo kiến trúc của Fortinet. Khả năng quản lý tập trung giúp tổ chức nhất quán rule, quan sát log và vận hành nhiều địa điểm, tuy nhiên quy trình thay đổi vẫn cần có phân quyền admin, sao lưu cấu hình, lịch bảo trì và cơ chế phê duyệt. Trước go-live, nên kiểm tra policy, VPN, DNS, route và cảnh báo để giảm rủi ro gián đoạn dịch vụ.
VPN và truy cập từ xa
Fortinet mô tả 120G Series là Next-Generation Firewall, kết hợp FortiOS và Fortinet Security Fabric. Các dịch vụ FortiGuard AI-Powered Security Services được mô tả trong use case NGFW của datasheet như lớp hỗ trợ bảo vệ web, nội dung và thiết bị. Quyền sử dụng dịch vụ cụ thể phụ thuộc license/SKU được mua kèm; SKU FG-120G ở dòng này được thể hiện là phần cứng, do đó nội dung không mặc định gán kèm subscription hoặc thời hạn dịch vụ. Khi lập báo giá, hãy tách rõ appliance, security services và support nếu có.
FG-120G có dual AC power supplies theo tài liệu chính hãng, hỗ trợ nâng cao độ sẵn sàng ở lớp nguồn. Thiết kế 1RU phù hợp môi trường rack; datasheet nêu luồng gió front-to-back, mức ồn 49dBA, nhiệt độ vận hành 0 đến 40°C và độ ẩm 20% đến 90% non-condensing. Các điều kiện vật lý là một phần của thiết kế: rack, nguồn điện, tản nhiệt, tiếp địa và cable management cần được đánh giá trước khi lắp đặt.
NGFW cùng FortiGuard Services
Secure SD-WAN là use case Fortinet trình bày cho series này: một OS và khung quản lý/bảo mật thống nhất hỗ trợ vận hành WAN, hybrid working và cloud-first WAN. Khi triển khai nhiều đường truyền, đội ngũ IT nên xác định SLA ứng dụng, đường primary/backup, routing, NAT và phương án kiểm thử failover. SD-WAN không thay thế chính sách firewall; hai phần cần được kiểm soát đồng thời để đảm bảo ứng dụng hoạt động ổn định nhưng vẫn đáp ứng yêu cầu bảo mật.
Thiết bị thích hợp để đánh giá cho doanh nghiệp vừa/lớn và site chi nhánh có yêu cầu interface đa dạng, kết nối quang/10GbE, nhiều phiên và chính sách bảo mật nâng cao. Lựa chọn cuối cùng cần dựa trên khảo sát băng thông Internet, số VLAN, DMZ, ứng dụng cloud, số người dùng VPN, mức SSL inspection và chiến lược log. Không nên suy diễn cấu hình HA, transceiver, SSD hoặc dịch vụ thuê bao từ model hardware nếu PO không nêu rõ.
SD-WAN cho kết nối nhiều địa điểm
FortiGate có thể tích hợp FortiSwitch và FortiAP trong Security Fabric. Các khe FortiLink hỗ trợ mô hình mở rộng access layer theo kiến trúc của Fortinet. Khả năng quản lý tập trung giúp tổ chức nhất quán rule, quan sát log và vận hành nhiều địa điểm, tuy nhiên quy trình thay đổi vẫn cần có phân quyền admin, sao lưu cấu hình, lịch bảo trì và cơ chế phê duyệt. Trước go-live, nên kiểm tra policy, VPN, DNS, route và cảnh báo để giảm rủi ro gián đoạn dịch vụ.
Khi bàn giao, bộ phận vận hành nên ghi nhận serial, phiên bản FortiOS, cấu hình interface, chính sách, backup và người chịu trách nhiệm. Việc kiểm thử rollback, giám sát trạng thái đường truyền, cảnh báo phiên và đánh giá định kỳ policy là cần thiết ngay cả khi appliance có hiệu năng cao. Một firewall được cấu hình đúng cần cân bằng giữa khả năng truy cập, phân đoạn mạng, quan sát và kiểm soát thay đổi.
Quản lý tập trung và Security Fabric
FG-120G có dual AC power supplies theo tài liệu chính hãng, hỗ trợ nâng cao độ sẵn sàng ở lớp nguồn. Thiết kế 1RU phù hợp môi trường rack; datasheet nêu luồng gió front-to-back, mức ồn 49dBA, nhiệt độ vận hành 0 đến 40°C và độ ẩm 20% đến 90% non-condensing. Các điều kiện vật lý là một phần của thiết kế: rack, nguồn điện, tản nhiệt, tiếp địa và cable management cần được đánh giá trước khi lắp đặt.
FortiGate FG-120G là appliance tường lửa thế hệ mới của Fortinet dành cho hạ tầng cần kết hợp bảo mật biên mạng, kết nối WAN và quản trị thống nhất. Thiết bị thuộc FortiGate 120G Series, sử dụng FortiOS và nền tảng xử lý SP5 được hãng công bố. Mô hình phù hợp cần được xác định bằng lưu lượng thực tế, kiểu ứng dụng, số site, mức kiểm tra mã hóa và chính sách bảo mật thay vì chỉ nhìn vào tốc độ port. Với hệ thống đang mở rộng, một firewall có giao tiếp đồng, quang và 10GbE giúp đội ngũ thiết kế linh hoạt hơn khi phân chia vùng mạng.
Độ sẵn sàng và nguồn dự phòng
Thiết bị thích hợp để đánh giá cho doanh nghiệp vừa/lớn và site chi nhánh có yêu cầu interface đa dạng, kết nối quang/10GbE, nhiều phiên và chính sách bảo mật nâng cao. Lựa chọn cuối cùng cần dựa trên khảo sát băng thông Internet, số VLAN, DMZ, ứng dụng cloud, số người dùng VPN, mức SSL inspection và chiến lược log. Không nên suy diễn cấu hình HA, transceiver, SSD hoặc dịch vụ thuê bao từ model hardware nếu PO không nêu rõ.
Fortinet công bố FortiGate 120G có firewall throughput 39/39/28Gbps với UDP packet 1518/512/64 byte và 42Mpps. Những số liệu này khác với chỉ số khi thực hiện kiểm tra an ninh sâu. Datasheet cũng nêu IPS 5,3Gbps, NGFW 3,1Gbps, Threat Protection 2,8Gbps và SSL inspection 3Gbps. Việc tách từng chỉ số giúp đơn vị triển khai dự trù đúng năng lực khi bật application control, IPS, phân tích HTTPS hoặc logging; không dùng firewall throughput để thay thế cho các phép đo khác.
Môi trường triển khai phù hợp
Khi bàn giao, bộ phận vận hành nên ghi nhận serial, phiên bản FortiOS, cấu hình interface, chính sách, backup và người chịu trách nhiệm. Việc kiểm thử rollback, giám sát trạng thái đường truyền, cảnh báo phiên và đánh giá định kỳ policy là cần thiết ngay cả khi appliance có hiệu năng cao. Một firewall được cấu hình đúng cần cân bằng giữa khả năng truy cập, phân đoạn mạng, quan sát và kiểm soát thay đổi.
Phần cứng FG-120G có 18 cổng GE RJ45 gồm 1 MGMT, 1 HA và 16 switch ports; 8 khe GE SFP và 4 khe 10GE SFP+ FortiLink. Khi chuẩn hóa filter, chỉ 28 interface dữ liệu được tính: 16 GE RJ45, 8 GE SFP và 4 10GE SFP+; cổng MGMT và HA không tính như data interface. Thiết bị không có cổng WAN cố định trong topology này, vì vai trò uplink được quy hoạch theo interface và chính sách triển khai. Datasheet còn ghi một RJ45 console port, USB, dual AC power supplies và form factor 1RU.

Thông số kỹ thuật FortiGate 120G
| Tên sản phẩm | FortiGate 120G |
| SKU | FG-120G |
| Dòng sản phẩm | FortiGate 120G Series |
| Nền tảng | FortiOS |
| Phần cứng xử lý | SP5 hardware accelerated |
| Firewall throughput | 39/39/28 Gbps (UDP packet 1518/512/64 byte) |
| Firewall throughput | 42 Mpps |
| IPS throughput | 5,3 Gbps |
| NGFW throughput | 3,1 Gbps |
| Threat Protection throughput | 2,8 Gbps |
| Concurrent sessions | 3M |
| New sessions/second | 140.000 |
| IPsec VPN throughput | 35 Gbps |
| IPsec tunnels gateway-to-gateway | 2.000 |
| IPsec tunnels client-to-gateway | 16.000 |
| SSL-VPN throughput | 1,5 Gbps |
| Concurrent SSL-VPN users khuyến nghị | 500, tunnel mode |
| Cổng RJ45 | 18 × GE RJ45: 1 MGMT, 1 HA, 16 switch ports |
| Khe quang | 8 × GE SFP; 4 × 10GE SFP+ FortiLink |
| Cổng khác | 1 × RJ45 console; USB |
| Nguồn | Dual AC power supplies |
| Kiểu lắp đặt | 1RU rackmount |
| Nhiệt độ vận hành | 0°C đến 40°C |
| Nguồn official | https://www.fortinet.com/resources/data-sheets/fortigate-120g-series |
Bảng phân tách các chỉ số theo cách đo của Fortinet để khách hàng không nhầm firewall, IPS, NGFW, threat protection và VPN. Thông số cấu hình triển khai cần kiểm tra cùng yêu cầu thực tế.
Lưu ý thiết kế và vận hành
Fortinet công bố FortiGate 120G có firewall throughput 39/39/28Gbps với UDP packet 1518/512/64 byte và 42Mpps. Những số liệu này khác với chỉ số khi thực hiện kiểm tra an ninh sâu. Datasheet cũng nêu IPS 5,3Gbps, NGFW 3,1Gbps, Threat Protection 2,8Gbps và SSL inspection 3Gbps. Việc tách từng chỉ số giúp đơn vị triển khai dự trù đúng năng lực khi bật application control, IPS, phân tích HTTPS hoặc logging; không dùng firewall throughput để thay thế cho các phép đo khác.
Fortinet mô tả 120G Series là Next-Generation Firewall, kết hợp FortiOS và Fortinet Security Fabric. Các dịch vụ FortiGuard AI-Powered Security Services được mô tả trong use case NGFW của datasheet như lớp hỗ trợ bảo vệ web, nội dung và thiết bị. Quyền sử dụng dịch vụ cụ thể phụ thuộc license/SKU được mua kèm; SKU FG-120G ở dòng này được thể hiện là phần cứng, do đó nội dung không mặc định gán kèm subscription hoặc thời hạn dịch vụ. Khi lập báo giá, hãy tách rõ appliance, security services và support nếu có.
Khả năng mở rộng hạ tầng
Phần cứng FG-120G có 18 cổng GE RJ45 gồm 1 MGMT, 1 HA và 16 switch ports; 8 khe GE SFP và 4 khe 10GE SFP+ FortiLink. Khi chuẩn hóa filter, chỉ 28 interface dữ liệu được tính: 16 GE RJ45, 8 GE SFP và 4 10GE SFP+; cổng MGMT và HA không tính như data interface. Thiết bị không có cổng WAN cố định trong topology này, vì vai trò uplink được quy hoạch theo interface và chính sách triển khai. Datasheet còn ghi một RJ45 console port, USB, dual AC power supplies và form factor 1RU.
Secure SD-WAN là use case Fortinet trình bày cho series này: một OS và khung quản lý/bảo mật thống nhất hỗ trợ vận hành WAN, hybrid working và cloud-first WAN. Khi triển khai nhiều đường truyền, đội ngũ IT nên xác định SLA ứng dụng, đường primary/backup, routing, NAT và phương án kiểm thử failover. SD-WAN không thay thế chính sách firewall; hai phần cần được kiểm soát đồng thời để đảm bảo ứng dụng hoạt động ổn định nhưng vẫn đáp ứng yêu cầu bảo mật.
Tư vấn FortiGate tại ThegioiCNTT
ThegioiCNTT là đối tác uy tín với nhiều năm kinh nghiệm hoạt động trong lĩnh vực cung cấp, tư vấn và triển khai các giải pháp CNTT. Với đội ngũ chuyên gia sẵn sàng tư vấn và hỗ trợ khách hàng nhanh chóng. ThegioiCNTT có chứng chỉ Partner của hơn 80 hãng phần cứng và phần mềm lớn trên thế giới. Cam kết cung cấp hàng hóa chính hãng, bản quyền, đầy đủ hóa đơn VAT, chứng nhận, CO/CQ cho khách hàng.
Liên hệ để trao đổi kiến trúc firewall, WAN và VPN phù hợp. Tham khảo datasheet FortiGate 120G Series của Fortinet hoặc gửi yêu cầu qua trang liên hệ ThegioiCNTT.
| Tên sản phẩm | FortiGate 120G |
| SKU | FG-120G |
| Dòng sản phẩm | FortiGate 120G Series |
| Nền tảng | FortiOS |
| Phần cứng xử lý | SP5 hardware accelerated |
| Firewall throughput | 39/39/28 Gbps (UDP packet 1518/512/64 byte) |
| Firewall throughput | 42 Mpps |
| IPS throughput | 5,3 Gbps |
| NGFW throughput | 3,1 Gbps |
| Threat Protection throughput | 2,8 Gbps |
| Concurrent sessions | 3M |
| New sessions/second | 140.000 |
| IPsec VPN throughput | 35 Gbps |
| IPsec tunnels gateway-to-gateway | 2.000 |
| IPsec tunnels client-to-gateway | 16.000 |
| SSL-VPN throughput | 1,5 Gbps |
| Concurrent SSL-VPN users khuyến nghị | 500, tunnel mode |
| Cổng RJ45 | 18 × GE RJ45: 1 MGMT, 1 HA, 16 switch ports |
| Khe quang | 8 × GE SFP; 4 × 10GE SFP+ FortiLink |
| Cổng khác | 1 × RJ45 console; USB |
| Nguồn | Dual AC power supplies |
| Kiểu lắp đặt | 1RU rackmount |
| Nhiệt độ vận hành | 0°C đến 40°C |
| Nguồn official | https://www.fortinet.com/resources/data-sheets/fortigate-120g-series |
- Datasheet exact model: https://www.fortinet.com/resources/data-sheets/fortigate-120g-series
- PDF official: FortiGate 120G Series Data Sheet
Sản phẩm tương tự

Thiết bị tường lửa
Thiết bị tường lửa Palo Alto PA-450
Hàng chính hãng
Thiết bị tường lửa Palo Alto PA-450 là Next-Generation Firewall theo model PA-450, có 3,3 Gbps AppMix, 8 × 1GbE RJ45, hỗ trợ IPsec VPN; giá và cấu hình thương mại sẽ được xác nhận theo part number.

Thiết bị tường lửa
Thiết bị tường lửa FortiGate 201G FG-201G-BDL-950-12
Hàng chính hãng
FortiGate 201G FG-201G-BDL-950-12 gồm FortiGate 201G hardware, 1 năm FortiCare Premium và FortiGuard UTP. Fortinet công bố firewall 39/39/26,5Gbps, IPS 9Gbps, NGFW 7Gbps, Threat Protection 6Gbps, IPsec VPN 36Gbps cùng các cổng RJ45, SFP và 10GE SFP+.
Thiết bị tường lửa
Thiết bị tường lửa Sophos XGS 138
Hàng chính hãng
Thiết bị tường lửa Sophos XGS 138 là Next-Generation Firewall theo model XGS 138, có 30 Gbps Firewall, 4 × GbE RJ45, 2 × 2.5GbE RJ45 PoE, 2 × 10GbE SFP+, hỗ trợ IPsec VPN + SSL VPN; giá và cấu hình thương mại sẽ được xác nhận theo part...
Thiết bị tường lửa
Thiết bị tường lửa Check Point Quantum Spark 2530
Hàng chính hãng
Thiết bị tường lửa Check Point Quantum Spark 2530 là Next-Generation Firewall theo model Quantum Spark 2530, có 2,25 Gbps Firewall, 8 cổng: 6 × 1GbE LAN, 1 × 1GbE RJ45/SFP WAN, 1 × 1GbE RJ45/SFP DMZ, hỗ trợ IPsec VPN + SSL VPN; giá và cấu hình thương mại...
Thiết bị tường lửa
Thiết bị tường lửa FortiGate 120G FG-120G-BDL-950-12
Hàng chính hãng
Thiết bị tường lửa FortiGate 120G FG-120G-BDL-950-12 gồm FortiGate 120G hardware, 1 năm FortiCare Premium và FortiGuard Enterprise Protection. Fortinet công bố firewall 39/39/28Gbps, IPS 5,3Gbps, NGFW 3,1Gbps, Threat Protection 2,8Gbps, IPsec VPN 35Gbps và interface đồng/quang/10GbE đa dạng.

Thiết bị tường lửa
Thiết bị tường lửa FortiGate FG-60F-BDL-950-12
Hàng chính hãng
FortiGate FG-60F-BDL-950-12 là bundle gồm FortiGate 60F hardware, 1 năm FortiCare 24x7 và FortiGuard Unified Threat Protection (UTP). Thiết bị có 10 cổng GE RJ45 gồm 2 WAN, 1 DMZ và 7 internal; Fortinet công bố firewall throughput đến 10Gbps, IPsec VPN 6,5Gbps, IPS 1,4Gbps và NGFW 1Gbps, phù hợp...

Thiết bị tường lửa
Thiết bị tường lửa Palo Alto PA-455
Hàng chính hãng
Thiết bị tường lửa Palo Alto PA-455 là Next-Generation Firewall theo model PA-455, có 3,6 Gbps AppMix, 8 cổng: 2 combo 1GbE SFP/RJ45, 2 × 1GbE RJ45, 4 × 1GbE RJ45 PoE, hỗ trợ IPsec VPN; giá và cấu hình thương mại sẽ được xác nhận theo part number.

Thiết bị tường lửa
Thiết bị tường lửa Sophos XGS 2300
Hàng chính hãng
Thiết bị tường lửa Sophos XGS 2300 là Next-Generation Firewall theo model XGS 2300, có 39 Gbps Firewall, 10 cổng fixed: 8 × GbE RJ45, 2 × 1GbE SFP; 1 Flexi Port slot, hỗ trợ IPsec VPN + SSL VPN; giá và cấu hình thương mại sẽ được xác nhận...

